在传统安全建设中,企业往往把预算集中在防火墙、WAF、终端杀毒这些"正面防线"上,思路是挡住攻击。但现实情况是,攻击者一旦绕过边界进入内网,防守方几乎处于"盲人摸象"的状态——不知道对方在哪、用了什么手法、下一步想干什么。欺骗防御系统正是为了解决这个困境而出现的:它不再只想着"堵",而是主动在内网里布下诱饵和陷阱,让攻击者自己暴露行踪。对于信息传输、软件和信息技术服务这类数据密集、系统复杂的行业来说,这套思路的价值正在被越来越多安全团队认可。
欺骗防御系统到底是什么
简单说,欺骗防御系统是一套通过部署虚假资产、伪造业务环境和投放诱饵信息,来诱导攻击者暴露行为的技术体系。它由几个部分协同工作:蜜罐诱捕平台负责提供高仿真度的"假目标",比如仿真的数据库、OA系统、工控设备;诱饵文件与虚假凭证散布在真实主机和目录中,一旦被读取或使用就会触发告警;流量牵引与重定向机制把可疑访问引向陷阱环境;后台的分析引擎则负责记录攻击者的每一步操作,形成行为画像。
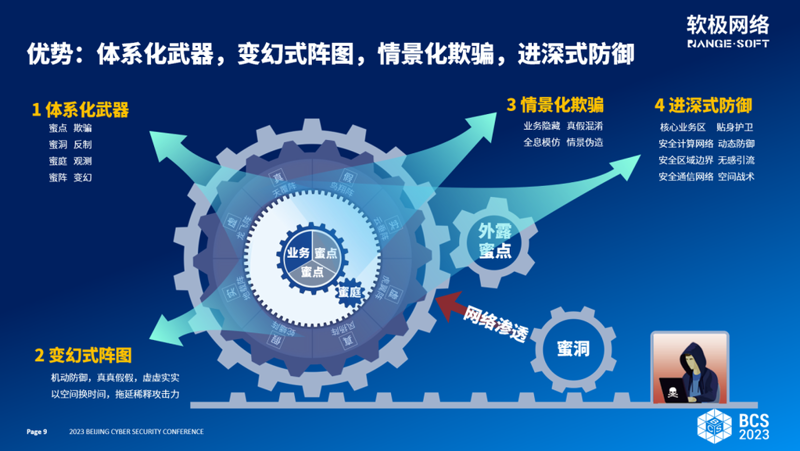
和入侵检测系统相比,欺骗防御最大的区别在于"低误报"。IDS靠特征匹配,经常被正常业务流量淹没;而欺骗防御的告警逻辑是——正常员工不会去访问一个根本不存在的资产,也不会去打开一个专门放置的诱饵文件。只要有人碰了,基本可以判定为异常行为。这种天然的"零误报"特性,让安全运营团队从海量告警中解脱出来,把精力放在真正的威胁上。
为什么内网安全防护需要"设伏"
很多企业有一个认知误区:边界守住了,内网就安全了。但APT攻击检测的实践反复证明,高级威胁往往通过钓鱼邮件、供应链投毒、VPN漏洞等方式悄悄进入内网,然后长期潜伏、横向移动、逐步提权。这个过程中,攻击者需要不断探测内网结构、寻找高价值目标,而欺骗防御系统恰好卡在这个环节上。
- 缩短发现时间:攻击者触碰诱饵的瞬间即可触发告警,把平均发现周期从数月压缩到分钟级。
- 消耗攻击者资源:大量仿真资产让攻击者的侦察工作变得低效,增加其暴露概率和时间成本。
- 保护真实资产:诱饵把攻击流量从核心业务系统上引开,起到"声东击西"的效果。
- 补齐东西向盲区:传统边界设备看不到内网主机之间的横向流量,欺骗防御正好覆盖这一块。
从诱捕到溯源:一条完整的攻击证据链
欺骗防御系统的价值不止于"发现",更在于"说清楚"。当攻击者进入蜜罐环境后,系统会完整记录其IP、工具指纹、命令执行序列、尝试利用的漏洞、下载的载荷等细节。这些数据经过威胁情报分析平台的关联比对,可以判断攻击来源、归属团伙、使用的技战术(TTP),从而支撑网络攻击溯源工作。
在实际的红蓝对抗演练中,这套能力尤其关键。蓝队可以通过欺骗防御系统观察红队的攻击路径和手法,复盘时不再是"我们被拿下了"这种模糊结论,而是能精确到"攻击者从哪台机器进来、用了哪个弱口令、横向到了哪几台主机"。这种颗粒度的复盘,对后续加固内网安全防护有直接指导意义。
与态势感知、零信任如何协同
欺骗防御系统不是孤立存在的,它需要融入整体安全架构才能发挥最大效用。一方面,蜜罐产生的告警和攻击者画像可以接入安全态势感知平台,作为威胁评估的重要数据源,让安全大屏上呈现的不只是流量曲线,还有真实的攻击者活动轨迹。另一方面,零信任安全强调"持续验证、最小权限",欺骗防御提供的异常行为信号,可以作为动态授权决策的输入——当某账号触碰了诱饵凭证,系统可以立即收紧其权限或触发二次认证。
此外,欺骗防御与漏洞扫描服务也能形成互补。扫描服务帮企业摸清自身暴露面,欺骗防御则在暴露面上布置"传感器",两者结合,既知道哪里可能被攻,也知道攻击真的发生时如何第一时间察觉。
落地时的几个实务建议
不少企业在引入欺骗防御系统时容易走两个极端:要么部署几个蜜罐就算完事,要么追求大而全导致维护成本失控。结合行业实践,有几个点值得注意:
- 诱饵要"像真的":仿真资产的命名、开放端口、 banner 信息都要贴合企业实际环境,否则稍有经验的攻击者一眼就能识破。
- 先覆盖关键路径:优先在核心数据库网段、域控周边、运维跳板机附近部署,这些是攻击者横向移动的必经之路。
- 建立响应闭环:告警触发后要有明确的处置流程,谁来看、多久看、怎么联动阻断,否则再好的 detection 也只是日志。
- 定期更新诱饵策略:攻击手法在变,诱饵的内容和投放位置也需要持续迭代,避免形成固定模式被绕过。
结语
安全对抗的本质是信息不对称的博弈。欺骗防御系统的意义,在于把这种不对称反过来用——让攻击者以为自己找到了突破口,实际上每一步都走在防守方的视野里。对于依赖信息系统承载核心业务的企业而言,把欺骗防御纳入内网安全防护体系,配合威胁情报分析、态势感知和红蓝对抗演练,正在从"可选项"变成"必选项"。天翼网络安全持续关注这一领域的技术演进与落地实践,为不同规模的组织提供从诱捕平台部署到攻击溯源分析的完整支撑。