在传统的网络安全建设中,企业往往把预算和精力集中在防火墙、WAF、终端杀毒这些"筑墙"手段上。然而攻击者的手法正在快速演进,尤其是APT攻击和内部横向移动,常常能绕过基于规则和特征的传统防线。等到告警响起时,数据可能早已被窃取。蜜罐诱捕平台的出现,给防守方提供了一种全新的思路——不再只是被动等待攻击,而是主动布设诱饵,让攻击者自己暴露行踪。本文结合信息传输与信息技术服务行业的实际场景,聊聊蜜罐诱捕平台的核心价值、技术要点与落地方法。
什么是蜜罐诱捕平台
蜜罐(Honeypot)本质上是一个精心伪装的安全陷阱。它模拟真实存在的业务系统、服务器、数据库、工控设备甚至账号凭据,看起来"有价值、可攻击",但实际上没有任何真实业务数据,任何对它的访问和操作都可以被判定为异常行为。
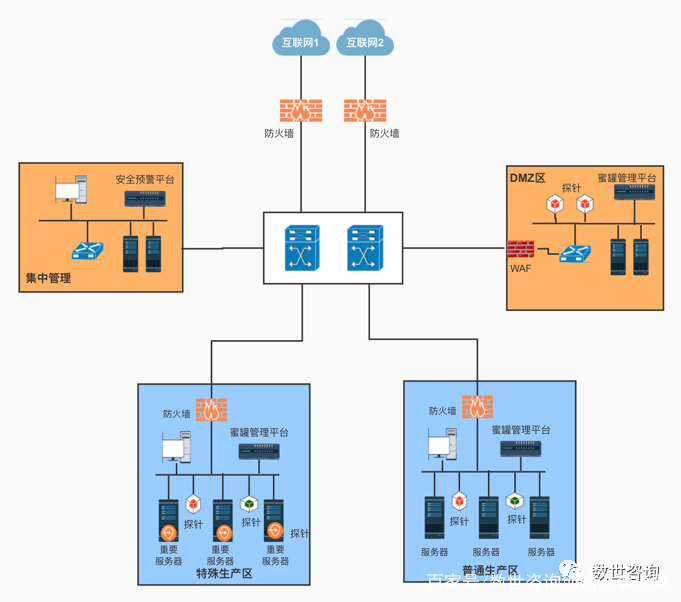
蜜罐诱捕平台则是把这种单点蜜罐规模化、体系化。它通常由诱饵管理、流量捕获、行为分析、告警联动、溯源取证等模块组成,能够在企业内网中批量部署仿真节点,形成一张覆盖关键区域的"诱捕网"。与入侵检测系统相比,蜜罐诱捕平台最大的优势在于极低的误报率——正常员工不会去访问一个本不该存在的系统,一旦有人触碰,几乎可以确定是攻击行为或失陷主机在探测。
从技术形态上看,常见的有低交互蜜罐(仅模拟服务端口和协议响应)、高交互蜜罐(提供完整的操作系统和业务环境)、以及蜜标/蜜饵(伪装成密码文件、配置文件、数据库连接串等诱导性内容)。成熟的平台往往将多种形态组合使用,兼顾部署成本与诱捕深度。
蜜罐诱捕平台在安全体系中的定位
在信息传输、软件开发、系统集成、云计算与运维服务密集的行业中,网络边界日益模糊,内网东西向流量庞大,仅靠边界防护远远不够。蜜罐诱捕平台恰好补上了几块关键短板:
- 弥补特征检测的盲区:零日漏洞、无文件攻击、合法工具滥用等手法缺乏已知特征,蜜罐不依赖特征库,靠"行为触发"发现异常。
- 提升内网安全防护的可见性:在内网各网段投放诱饵,可及时发现扫描探测、横向移动、凭据窃取等行为。
- 为APT攻击检测提供高价值线索:APT团伙在长期潜伏中必然进行侦察和试探,蜜罐是捕捉这类低频、隐蔽行为的有力手段。
- 支撑网络攻击溯源:攻击者在蜜罐中的每一步操作、使用的工具、连接的C2地址都会被完整记录,为溯源分析提供一手证据。
- 丰富威胁情报分析素材:蜜罐捕获的样本、IP、域名、TTPs可反哺威胁情报平台,提升整体安全态势感知能力。
核心能力拆解:一个合格的蜜罐诱捕平台应具备什么
1. 逼真的诱饵仿真能力
诱饵的可信度直接决定诱捕效果。平台需要支持仿真常见的Web应用、数据库、SSH/RDP服务、文件共享、摄像头、路由器等,并且能够根据企业真实资产画像定制诱饵,避免"一眼假"。部分平台还支持动态指纹伪装,让扫描器识别出与真实环境一致的服务版本信息。
2. 全流量与全行为捕获
从端口扫描、协议交互到登录尝试、命令执行、文件上传,平台应完整记录攻击链各环节的数据,并支持会话回放。对于高交互蜜罐,还需具备系统调用级别的监控能力,防止攻击者利用蜜罐作为跳板。
3. 智能分析与告警降噪
捕获数据量大,必须依靠规则引擎与行为建模进行聚合分析,识别出扫描、爆破、漏洞利用、横向移动等不同阶段的行为,并与资产重要性关联,输出分级告警。避免"告警疲劳"是平台实用性的关键。
4. 与现有安全设备联动
蜜罐诱捕平台不应是孤岛。它需要与防火墙、WAF、EDR、SIEM、态势感知平台对接,实现告警推送、自动封禁、联动阻断。当蜜罐发现攻击源IP后,可自动下发策略到边界设备进行封堵,形成闭环。
5. 溯源取证与情报输出
平台应支持对攻击者画像、攻击路径还原、样本提取与沙箱分析,并输出结构化情报(IOC、TTPs),供威胁情报分析和红蓝对抗演练复盘使用。
典型应用场景
内网横向移动检测
在办公网、数据中心、研发测试网中分布式部署蜜罐节点,模拟OA、代码仓库、数据库等系统。一旦某台主机失陷并被攻击者用于内网扫描,蜜罐会第一时间触发告警,帮助安全团队在数据外泄前切断攻击链。
面向APT的长期诱捕
针对高价值目标,可在关键业务区外围布设高交互蜜罐与蜜标,诱导攻击者深入。攻击者在蜜罐环境中停留越久,暴露的工具、基础设施和战术越多,为后续的威胁情报分析和溯源提供充足素材。
漏洞扫描与攻击面验证
蜜罐可以模拟存在已知漏洞的系统,用于观察攻击者如何利用这些漏洞,同时也能验证企业漏洞扫描服务的检测覆盖情况,辅助评估真实攻击面。
红蓝对抗演练中的诱捕阵地
在红蓝对抗演练中,防守方可将蜜罐作为"欺骗防御系统"的核心组件,布置假目标分散攻击队注意力,记录其攻击手法,用于演练后的复盘与防守策略优化。
落地部署的几点实践建议
- 先梳理资产再布点:结合资产测绘结果,把蜜罐部署在攻击者最可能经过的路径上,如DMZ区、VPN入口后、核心数据库网段。
- 诱饵要"像真的":命名规范、服务指纹、页面内容都应贴合企业实际,避免使用默认配置和明显特征。
- 控制风险边界:高交互蜜罐必须做好隔离,限制出站访问,防止被当作跳板;蜜罐主机本身也要纳入补丁和监控管理。
- 与零信任安全理念结合:蜜罐可作为零信任架构中的"欺骗层",配合微隔离策略,进一步压缩攻击者的活动空间。
- 建立运营机制:蜜罐的价值在于持续运营。需要明确告警响应流程、定期更新诱饵、复盘捕获事件,并把情报沉淀到威胁情报分析体系中。
结语
蜜罐诱捕平台的价值,不只是多了一个检测工具,而是把安全防守的视角从"堵漏洞"转向"抓行为"。在APT攻击常态化、内网边界日益模糊的今天,主动布设诱饵、让攻击者无处遁形,正成为企业安全体系建设中越来越重要的一环。对于信息传输与信息技术服务行业而言,将蜜罐诱捕平台与威胁情报分析、安全态势感知、零信任安全等能力协同起来,才能真正构建起纵深防御的主动安全体系。