在信息传输、软件和信息技术服务业高速发展的今天,企业网络边界早已不再是一道简单的防火墙。云计算、大数据、人工智能与系统集成业务的深度融合,让数据流动的路径变得复杂,也让攻击面持续扩张。传统的被动防护手段——特征匹配、规则拦截、定期漏洞扫描——在面对APT攻击检测和长期潜伏型威胁时,往往显得力不从心。正是在这样的背景下,欺骗防御系统逐渐从安全圈的"小众技术"走向企业内网安全防护的主流方案。它不再等待攻击者触发告警,而是主动布设诱饵、制造假象、引导攻击者暴露行踪,把防守方从"被动挨打"推向"主动猎杀"。
欺骗防御系统到底是什么:不止是"摆几个蜜罐"
很多人对欺骗防御的理解还停留在"部署一台蜜罐主机"的层面,这其实低估了它的价值。完整的欺骗防御系统是一套由诱饵、诱捕、分析、响应四个环节构成的闭环体系。它通过仿真真实业务资产——包括服务器、数据库、工控设备、API接口、账号凭据甚至文档文件——在网络中构建出一个与真实环境高度相似的"影子网络"。攻击者一旦进入内网,面对的不再是清晰可辨的目标,而是真假难辨的资产迷宫。
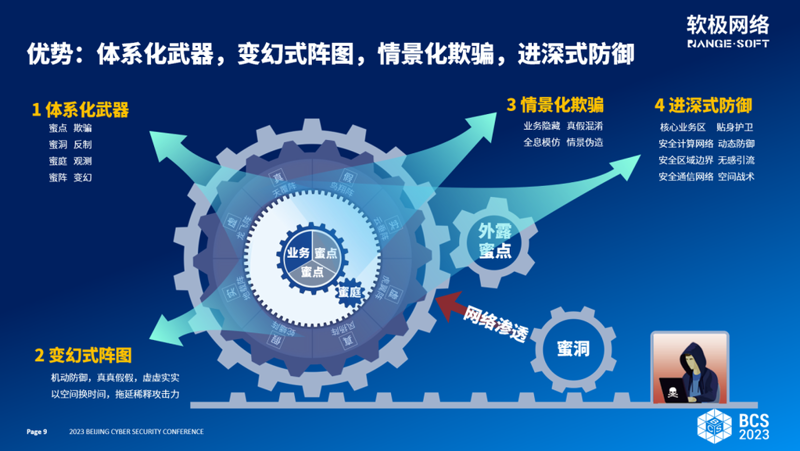
与蜜罐诱捕平台相比,欺骗防御系统更强调"体系化"和"联动性"。单个蜜罐只能记录一次触碰,而欺骗防御系统会把诱饵产生的告警与威胁情报分析、安全态势感知平台打通,形成从诱捕到溯源、从单点发现到全局研判的完整链路。这也是它与漏洞扫描服务形成互补的地方:扫描是"查自己哪里薄弱",欺骗防御是"看别人从哪里下手"。
欺骗防御系统的核心能力拆解
1. 高交互诱捕与攻击行为捕获
诱捕节点需要具备足够的"真实感",才能让攻击者愿意停留、试探、深入。现代欺骗防御系统通常支持多种诱捕类型:低交互蜜罐用于大范围布点、快速发现扫描行为;高交互蜜罐则模拟完整操作系统与服务,记录攻击者的命令执行、工具上传、横向移动路径。这些行为数据是后续网络攻击溯源的关键原料。
2. 攻击溯源与攻击者画像
当诱捕节点捕获到入侵行为后,系统会提取源IP、攻击载荷、工具指纹、时间线等信息,结合威胁情报分析进行关联比对。对于APT攻击检测而言,这一步尤为重要——高级持续性威胁往往使用低频、慢速、伪装合法流量的手法,只有通过多诱饵联动和长周期行为分析,才能把零散的触碰拼接成完整的攻击链。
3. 内网横向移动的早期预警
真实攻防中,攻击者突破边界后的第一件事往往是内网侦察与横向移动。欺骗防御系统在内网各网段布设诱饵账号、诱饵共享目录、诱饵服务,一旦有主机尝试访问这些"不该被访问"的资源,系统立即判定为异常行为并告警。这种思路与零信任安全的"永不信任、持续验证"理念高度契合,都是假设内网已被渗透,通过持续的行为校验来压缩攻击者的活动空间。
4. 与安全态势感知的联动
欺骗防御系统产生的数据如果孤立存在,价值会大打折扣。将其接入安全态势感知平台,可以实现诱捕告警与资产画像、流量基线、漏洞扫描结果的交叉分析,帮助安全团队判断"这是一次误报、一次自动化扫描,还是一次有针对性的定向攻击",从而合理分配响应资源。
为什么信息传输与信息技术服务企业尤其需要它
信息传输、软件和信息技术服务业有一个显著特点:企业自身既是技术服务的提供方,也是大量客户数据和业务系统的承载方。系统集成项目涉及多厂商设备、多套平台对接;软件开发与运维环节存在大量测试环境、临时账号、开放接口;云计算与大数据平台又让资产边界变得模糊。这些场景恰恰是欺骗防御系统发挥作用的沃土。
- 资产多、边界模糊:诱饵可以低成本覆盖大量网段,弥补资产梳理不完整的盲区。
- 供应链与集成环境复杂:在第三方运维接入区域布设诱饵,可及时发现异常访问与越权操作。
- 高价值数据集中:数据库、对象存储等核心资产周边布设诱捕节点,能够在数据被批量拉取前发出预警。
- 红蓝对抗演练需求旺盛:欺骗防御系统本身可作为蓝队的重要战场,用于检验红队发现能力,也用于量化防守成效。
落地部署时的几个务实建议
第一,先做资产梳理,再谈诱饵布点。诱饵要"像真的",前提是知道真实环境长什么样。结合漏洞扫描服务和资产测绘结果,优先在核心业务区、运维管理区、DMZ区布设诱饵,避免在无关网段浪费资源。
第二,诱饵命名与内容要贴合业务语义。"test123""admin_backup"这类名字反而容易引起老练攻击者的怀疑。诱饵文件名、账号名、服务 banner 应与企业的真实命名习惯保持一致,才能提高诱捕成功率。
第三,把误报治理纳入日常运营。内网中漏洞扫描器、资产发现工具、运维自动化脚本都可能触发诱饵告警。建议建立诱饵白名单机制,并将欺骗防御系统与红蓝对抗演练结合,在演练中校准告警阈值与响应流程。
第四,注重与零信任安全架构的协同。欺骗防御不是替代身份认证与访问控制,而是与之形成纵深。零信任负责"收窄可达路径",欺骗防御负责"在收窄后的路径上布设陷阱",两者叠加能显著提升攻击成本。
从"被动合规"到"主动防御"的思维转变
很多企业采购安全产品是为了满足合规要求,但欺骗防御系统的价值恰恰难以用合规清单衡量——它的收益体现在"攻击者多花了多少时间""我们提前多久发现了异常""溯源证据链是否完整"这些更贴近实战的指标上。对于从事信息传输、软件开发、系统集成与运维服务的企业来说,客户把系统和数据托付过来,本身就是一种信任契约。用欺骗防御系统把内网变成一片"处处是陷阱、步步有记录"的战场,既是对自身业务的保护,也是对客户数据负责的体现。
如果你正在规划内网安全防护体系的升级,不妨把欺骗防御系统与蜜罐诱捕平台、威胁情报分析、APT攻击检测能力一并纳入评估。先从小范围诱捕试点开始,跑通"诱捕—告警—研判—溯源"的闭环,再逐步扩展到全网覆盖,这条路径比一次性大规模部署更稳妥,也更容易在组织内部获得持续支持。